
BANKA HABERLERİ
MÜŞTERİLERİ SUÇLAYAN BANKALARDA GÜVENLİK AÇIĞI BÜYÜK

Son yıllarda Dijital Bankacılık yeni dolandırıcılık yöntemleri de hayatımızın merkezine yerleştirmiş durumda. Bankalar ve Telefon Operatörleri baş aktör oyuncu olmalarına rağmen hiç bir sorumlulıuğu kabul etmeyip; “sorumluluğun müşterilerde oluğunu kendileri açısında bir sorumluluk ve güvenlik açığı olmadığını” vurguluyorlar. Mahkemelere gönderdikleri yazılar da bu yönde konusunda uzman olmayan mahkeme heyetleri de mağlesef Bankaları Resmi kurum olarak gördükleri için yazılan cevaplara itibar edip müşterilere yeni mağduriyetler yaratıyor. Zira, Müşteri, Banka, Telefon Operatörleri üçgeninda güvenlik protokollerinin müşteri tarafından kırıldığı suçlaması da ne mantıki ne de hayatın olağan akışına uygun değil.
Mahkemeler dolandırıcılıkta Bankalardan 2 net cevap almalı:
1- Müşterinin bağlandığı Mobil veya HI-FI bağlantısı ve müşterinin IP numarası mı?
2- “Gönderdim” dediği SMS müşterinin kullandığı telefonun IMEI’e gittiğini kanıtla! Bunları kanıtlayamayan banka sorumlu tutmalı!
BDDK Bankalara Mobil uygulamalarındaki Güvenliğin sağlanamsı yönünde tebliğ ve yönetmelikler yayınlamasına rağmen bunun tam olarak sağlayıp sağlanamadığı yönünde kontrol ve denetim ile bu sonuçların kamuoyu ile paylaşımı yapılmamaktadır.
Bankaların Ön Kredi, Hazır Kredi gibi isimlendirdikleri kullanıma hazır kredi limitleri hemen iptal edilmelidir. Müşterinin onayı olmadan hazır limiti sistemde tutup dolandırıcıların kullanma sunmanın sorumsuzluğu olmamalı.
Daha önce sube müdürlüğü yaptığım ve 8 yıldır çalışmadığım hasebmın dahi olmadığı müşteri numarama tanımlı 60.000 TL limiti iptal ettirmek için 2 aydır uğraşıyorum; iptali bir kenara bıraktım gelri beyanı 0(sıfır) olmasına rağmen limit 250.000 TL olarak güncellendi. Şı an birisi hesaplarıma girse bu parayı alıp gidecek. Çıldırmamak elde değil. BDDK bazı bankaların Dijital Bankacılık izinlerini acil gözden geçirip kuralları sertleştirmeli.
Asıl Dijital Güvenlik açığı BEYAN ile hesap açılan Elektronik Para ve Ödeme Hizmetleri firmalarında. Mahkemeler hesap sahibini sorunca kimlik gibi belge yok BASİT USULDE DOĞRULAMA diye hesap sahibi İSİM, TCKN bildiriyorlar. Belki adınıza dolandırıcılar hesap açtı haberiniz yok! Bu ayrı rezillik…
Bankalar açıkça dolandırıcılık olayını çarpıtıyor. Kendi sistem güvenliğini sağlayamayıp, müşterileri suçluyorlar. Önce senin mobil uygulamanın öyle bir yapısı olacak ki dışardan 3. kişiler müdahale edemeyecek! Sen önce bunu sağla, sonra müşteriyi suçla!
Banka şube anahtarları çalınsa, şube alarmını da etkisiz hale getirip gecenin bir vakti bankayı soysa; banka, “anahtar çalınmış, sorumluluğumuz yok” mu diyecek! Bankalar kabul etmiyor ama Sanal ortamda da olan bu! Sistemine girenin gerçek müşteri olmadığını SEN tespit edeceksin!
Dolandırıcı şubeye girse hesap sahibinin çalıntı kimliğini uzatım hesaptaki paraları alsa, üzerinde kredi çekse banka zararı karşılar mı? Kesinlikle karşılar! Gerçek müşterin olup olmadığını anlamamışsın, aynı işlem sanal ortamda olunca niçin karşılanmıyor?
Soyguncu müşterinin kafasına silah dayayıp banka şubesine girse ve gişe ödemeyi yapıp tüm hesabını boşaltsa banka zararı karşılar mı? Karşılar! Müşteriye sen çektin diyemez! Bu iş sanal ortamda olunca; üstüne bankanın oluşturduğu hazır krediyi çekip alınca niçin ödenmiyor?
MİLLİ GÜVENLİK SORUNU BU!
İnsanların tüm kimlik ve iletişim bilgileri çalınmışken, Herkesin sesi Yapay Zeka ile bire bir benzetilirken, Bankalar ve operatörler, “müşteri verilerini koruyamamış dolandırılmış” diyemez. Hizmet sunan DİJİTAL GÜVENLİĞİ de kaynağında, Bankada sağlamalı!
Bankalar, bilgi sistemlerini siber saldırılardan korumalı, güvenlik duvarları ve izleme sistemleri kullanması, şüpheli ağ bağlantılarını tespiti dahil yasal zorunluluktur:
Tebliğ ver denetim ve sorumluluk yükleme yok
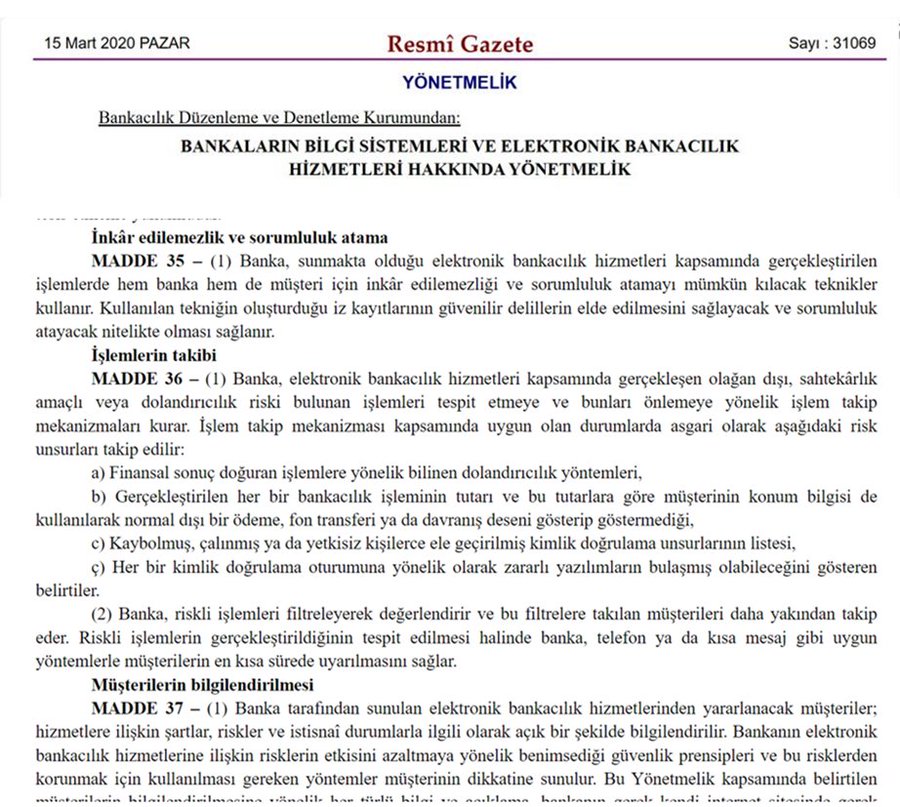
BDDK‘nın 15.03.2020 tarihinde 31069 RG’de BANKALARIN BİLGİ SİSTEMLERİ VE ELEKTRONİK BANKACILIK HİZMETLERİ HAKKINDA YÖNETMELİK Dijitalde Bankacılıkta GÜVENLİ Hizmet vermeyi emrederken, bankaların dolandırıcılık işlemlerinde müşteriyi suçlayıcı savunmasının yasal dayanağı yok!
Bankalar ve Operatörler, konuyu çarpıtıyor: Bankacılıkta, Dijital Güvenliği hizmet alan değil, hizmet veren sağlamalı. Müşterinin kullanmadığı krediler müşterinin değil, bankaların parası olarak kabul edilmeli! Yok öyle, “evim soyuluyor ama karışmam” diyerek kenara çekilmek!
Bankalardaki DİJİTAL BANKACILIK altyapısını kurup gerekli güvenlik önlemlerini alamayan bankaların CEO ve Yönetim Kurulları, IT ekibi yargılanmadan, bankalara tüm mağduriyetler faizi ile ödettirilmeden, telefon Operatörlerindeki açık nedeni ile aynı yaptırımlar bunlara da uygulamadan bu soygun bitmez!
Saldırı Tespit ve Önleme Sistemleri (IDS/IPS); DDoS Koruma Oluşacak zararları Bankalar karşılamalı!
Bankalar-Telefon Operatörleri-Müşteri Bu üçgende herkes olay mahalinde ama herkes “bu dolandırıcılıkta benim rolüm yok” diye birbirini suçluyor! “Siz dolandırdınız” demiyoruz zaten, “bu üçgende dolandırıcıların içeri sızmasını sağlayan deliği kim açıyor?” diye soruyoruz!
e-devletten hesabınız olan bankaları görebiliyorsunuz. Tavsiyem aktif çalışmadığınız bankalardaki hesapları kapatıp; hazır kredi limitlerinin iptal edilmesi ve çağrı merkezine yeni hesap ve yeni hazır kredi limit istediğinizi özellikler belirtilmesi.
“MÜŞTERİ DAVRANIŞI” diye bir şey var. MÜŞTERİNİ TANI kavramı bankaları da bağlıyor. Kaç müşteri gecenin 3-4’ünde kredi kullanır. Bankalar mesai sonrası dijital da olsa kredi kullandırımını durdurmalılar. Gündüz olsa telefonu blokeli olan müşteri fark eder gece 3-4’de banka CEO’su dolandırılsa ruhu duymaz. Tekrarlıyorum, Bankalar müşteri onayı olmadan, Hazır Limit ve limit artışı rezilliğine son vermeli!
Türkiye’de mobilde “ikiz kart” terimi, genellikle bir SIM kartın klonlanmış bir kopyasını ifade eder. İkiz kart, aynı telefon numarasını ve aynı ağ bilgilerini paylaşan iki ayrı SIM kart anlamına gelir. Bu tür kartlar, kullanıcıların iki farklı cihazda aynı telefon numarasını kullanmasına olanak tanır. Örneğin, bir kişi hem bir cep telefonunda hem de bir tablet veya başka bir mobil cihazda aynı numarayla arama yapabilir ve alabilir. İkiz kartlar, özellikle iş dünyasında, birden fazla cihazla aynı numarayı kullanmak isteyenler için popüler olabilir. Ancak, güvenlik açısından dikkat edilmesi gereken bazı noktalar vardır çünkü yetkisiz klonlama durumlarında bu tür kartlar dolandırıcılık faaliyetlerine de yol açabilir. Bununla birlikte, Türkiye’deki operatörler bu hizmeti genellikle “ikiz kart” adıyla değil, “Çift SIM” veya “Multi SIM” gibi isimlerle sunabilir.
Banka dolandırıcılık olaylarında banka “biz bilgilendirici mesaj ve şifre” gönderdik diye mahkemelere yazı yazıp aradan sıyrılıyor ya o zaman müşterisinin kullandığı o hattın takılı olduğu Telefonun Kimlik Numarası olan-IMEI telefona gönderdiğini kanıtlasın kanıtlayabiliyorsa! Kanıtlayamaz, sorun da bu zaten bunu kanıtlayamayan tüm zararları banka karşılamalı.
Bankalar kayıtlı numaraya mesaj gönderiyorlar; operatörler de o mesajları teyit ediyor ama gönderdikleri numara size ait olmasına ikiz kart numarasına gidiyor; operatörlerde de ciddi güvenlik açığı var. Şu ana kadar operatörler hiç ceza almadı almalı mı kesinlikle. Numara güvenliğinden onlar da sorumlu. O nedenle, bankalar+operatörler+bddk+adalet bakanlığı+emniyet siber suçlar bir araya gelip çözüm üretmeliler… Tek çözüm de IMEI+kart eşitlenmesi.
Para akatarılan kişiler de mağdur olabilir
Dolandırıcılıkta bir sıkıntı da Havale/EFT yapılan hesaplar. Genelde “hesabımı kiraya verdim” diyenler. Hesap hareketlerinden kime gittiği belli. Müşteri bankaya bunu bildirdiğinde “git mahkeme kararı getir” dememeli. POS’larda olduğu gibi “şüpheli işlem “diye ön bloke konmalı. BDDK’nın bu yönde bir düzenleme yapması şart!
Yine başa dönüyorum. Bankalar Mobil uygulamalarındaki güvenliği tam sağlamalı. Mobile giren müşterinin gerçek müşteri olmadığını banka yakalamalı. Bunu yapamayıp müşteriyi suçlamak tam vicdansızlık, akıl tutulması.
BDDK ve Yargı Bankalaırn en azından aşağıdaki güvenlik tedbirlerinin alınamsını zorunlu hale getimeli, bunu sağlayamayan bankaların Dijital Banka izinleri askıya alınmalı, yok öyle “sorumluluğum yok, müşteri güvenliği sağlayamamış” diyerek kenara çekilmek:
- Anti-Keylogging: Keylogging, kötü amaçlı yazılımların klavye girdilerini kaydetmesi ve bu yolla hassas bilgilere erişmesi anlamına gelir. Anti-keylogging özellikleri, bu tür saldırılara karşı koruma sağlayarak yazılımın kullanıcı bilgilerini gizli tutmasına yardımcı olur.
- Anti-Injection: Kod enjeksiyonu saldırılarına karşı koruma sağlar. Bu tür saldırılarda, sisteme kötü amaçlı kodlar yerleştirilerek veri çalınması veya kontrolün ele geçirilmesi amaçlanır. Anti-injection önlemleri, yalnızca güvenli ve doğrulanmış kodların çalıştırılmasını sağlar.
- Anti-Debugging ve Anti-Emulation: Anti-debugging, yazılımın kodlarının analiz edilmesini ve incelenmesini zorlaştıran bir güvenlik önlemidir. Anti-emulation ise yazılımın bir simülatör veya sanal ortamda çalıştırılmasını önlemeye çalışır, çünkü sanal ortamlarda saldırganlar yazılımın davranışlarını gözlemleyebilir.
- Device-Binding: Bu özellik, uygulamanın yalnızca belirli bir cihazda çalışmasını sağlar. Uygulama, cihazın benzersiz kimlik bilgilerini doğrulayıp, yetkisiz erişimi önleyerek güvenlik sağlar.
- Anti-Malware: Zararlı yazılımlara karşı koruma sağlar. Anti-malware önlemleri, sisteme giren kötü amaçlı yazılımların algılanmasını ve engellenmesini sağlar.
- Jailbreaking Kontrolleri: Jailbreaking, özellikle iOS cihazlarda sistem kısıtlamalarının kaldırılması işlemidir. Jailbroken cihazlar güvenlik risklerini artırdığı için, bu kontroller uygulamanın güvenliği sağlamak amacıyla yalnızca güvenli ortamlarda çalışmasına izin verir.
Kurumsal kimliğe bürünmüş bankalar ve Telefon Operatörleri; mahkemeler dahil yanlış ve yanlı bilgiler ile mağduriyetler yaratmayı ısrarla sürdürsün; biz de ısrarla uzmanı olduğumzu Bankacılık konusunda hiç bir mağdur kalmayana kadar yazmaya devam edeceğiz.
Erol TAŞDELEN -Ekonomist, Adalet Bakanlığı-İzmir Bölge Bankacı Bilirkişisi

BANKA HABERLERİ
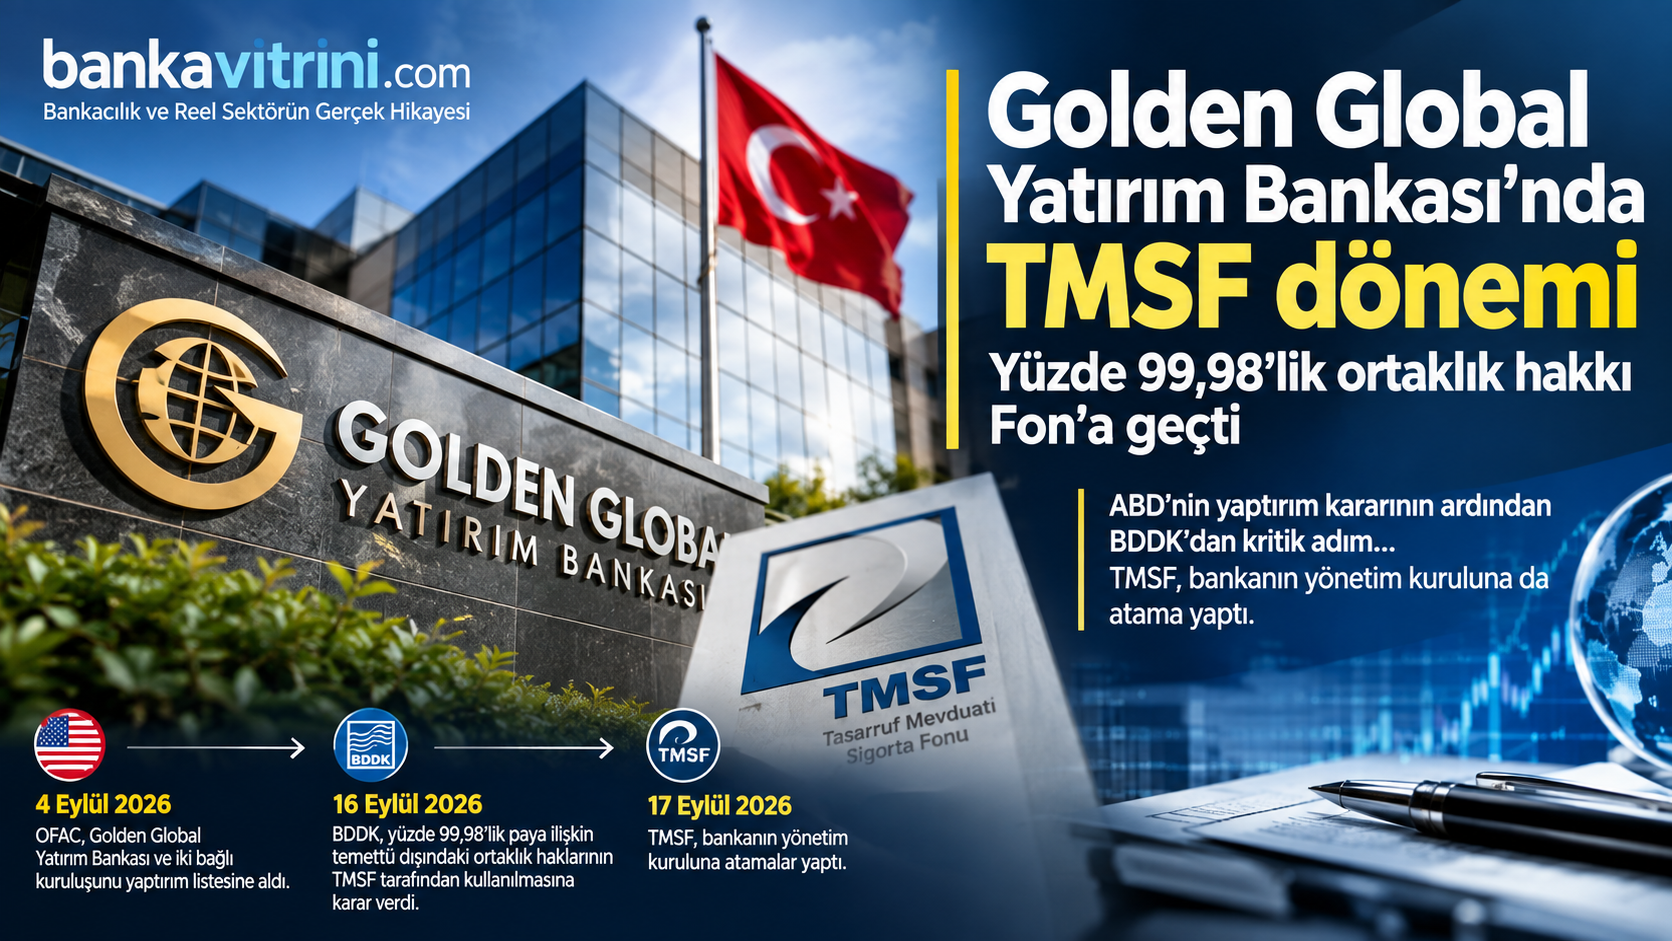
ABD’nin yaptırım uyguladığı banka TMSF’ye geçti
Golden Global Yatırım Bankası’nda TMSF dönemi: Yüzde 99,98’lik ortaklık hakkı Fon’a geçti




 Erol TAŞDELEN
X'ten ulaşın: @Erol_Tasdelen34

- Almanya, Çin'e yönelik ekonomik önlem paketi hazırlığında 14/09/2026
- Kıymetli metallerde Fed faiz artırım baskısı 14/09/2026
- Çin'den ABD'li şirketlere yapay zeka tepkisi 14/09/2026
- Goldman Sachs: Türkiye’de finansal koşullar gevşiyor 14/09/2026
- “Altın kotasında dünya ile 11 bin dolara çıkan fiyat farkı kapandı” 14/09/2026
- Kuraklıktan etkilenen Fransız çiftçisine devlet yardımı 14/09/2026
- Suudi Veliaht Prens CENTCOM komutanı ile görüştü 14/09/2026
- AMB yetkilisi: Enerji fiyatı eğilimleri oldukça endişe verici 14/09/2026
- Trump'ın 5 bin dolar vaadine Kongre onay şartı 14/09/2026
- Kazimir: AMB faizleri daha da artırmaktan çekinmeyecek 14/09/2026
-

 GÜNCEL3 yıl önce
Zara Ve Mango’ya Üretim Yapın Tekstil Devi Konkordato Talep Etti
-

 BANKA HABERLERİ3 yıl önce
TCMB Başkanı için ismi geçen GAYE ERKAN First Republic Bank’tan ayrılma süreci
-

 BANKA HABERLERİ5 yıl önce
AKBANK çöktü : Dijital Bankacılık sorumlusu GMY CİVELEK ortada yok!
-

 BANKA HABERLERİ5 yıl önce
HSBC terbiyesizliği : “Sabancı alana “AKBANK bedava”
-

 BANKA ANALİZLERİ4 yıl önce
YILIN İLK YARISINDA İŞBANK RAKİPSİZ LİDER AKBANK SONUNCU SIRADAN KURTULAMIYOR
-

 VİDEO Vitrini5 yıl önce
Gelişmekte olan ülkeler neden gelişmiş ülkelerden daha az borçlu