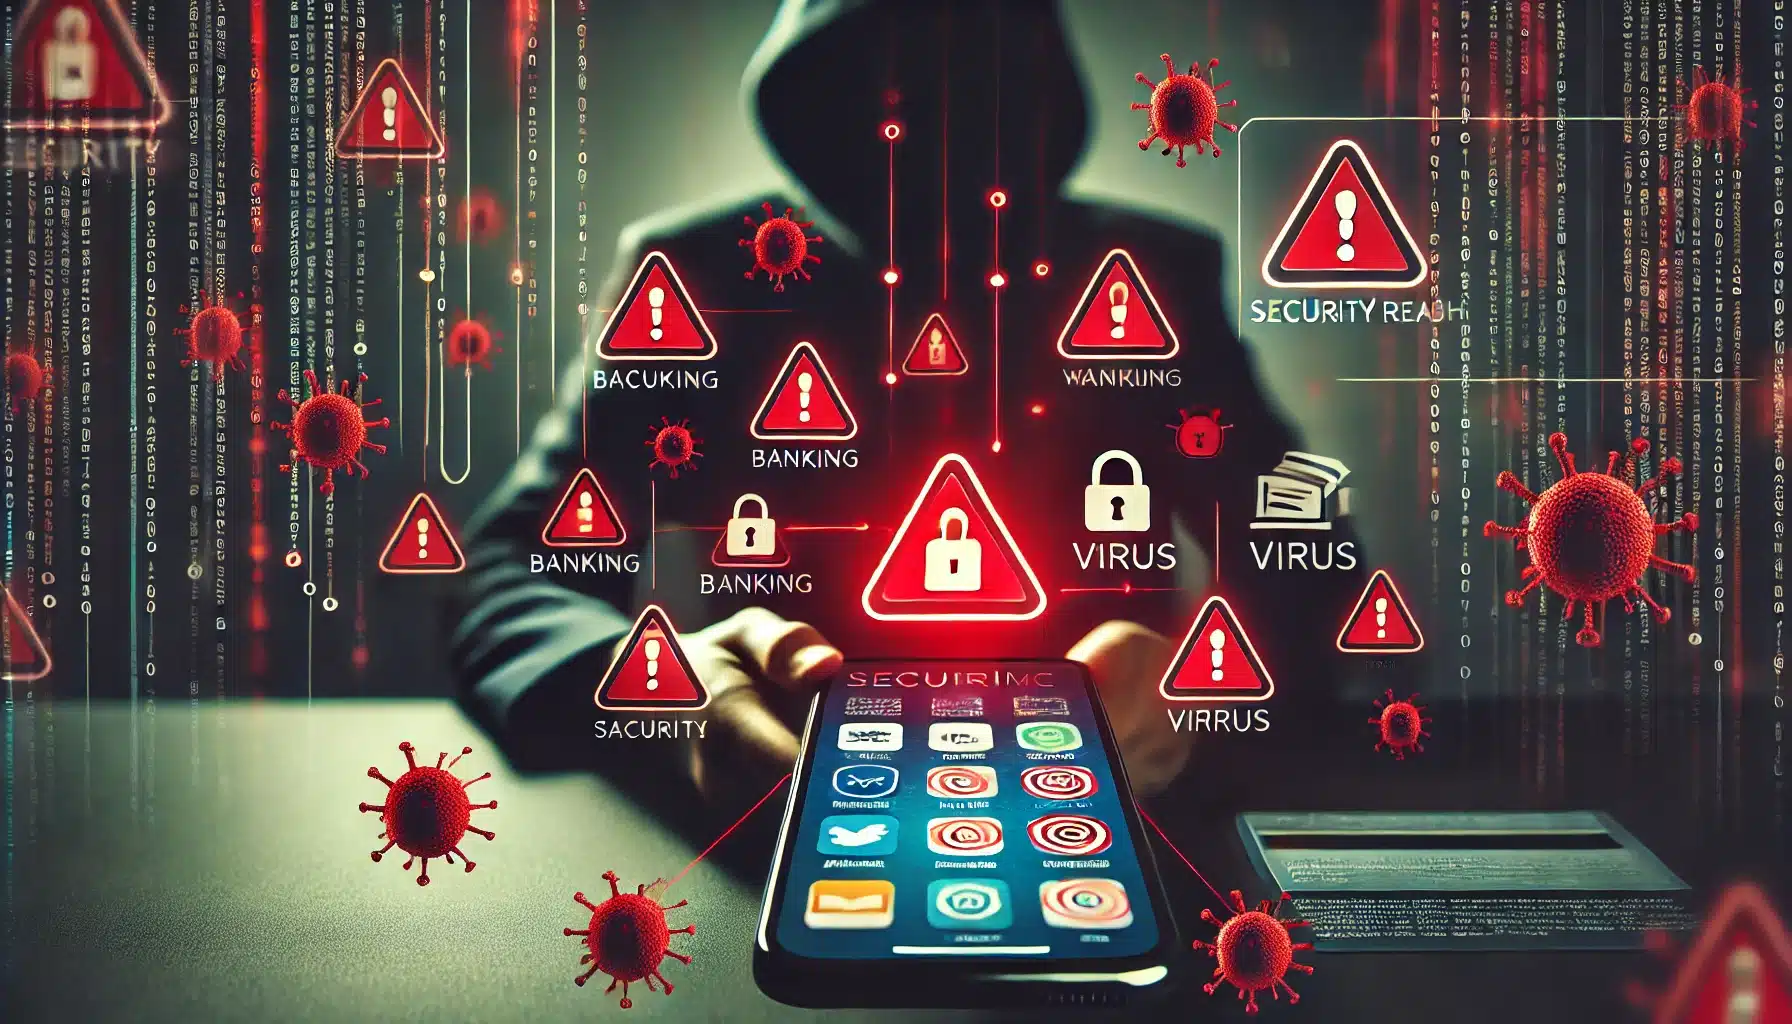
İnternet bankacılığı hizmetleri daha popüler hale geldikçe, internet bankacılığı dolandırıcılığı da artmıştır. Aslında, banka kimlik avı dolandırıcılığı internetteki en yaygın suç faaliyetlerinden biri haline gelmiştir. Siber suçlular, banka hesapları için giriş bilgilerini çalmanın yanı sıra, kendi mali kazançları için kredi ve banka kartı bilgilerini de çalmaktadır. Peki bu siber suçlar tam olarak nasıl işliyor ve bireyler üzerinde ne gibi etkileri var?
İnternet bankacılığı dolandırıcılığı nedir?
İnternet bankacılığı dolandırıcılığı esasen bir siber suçlunun bir bireyin ya da şirketin dijital bankacılık bilgilerini çalması ve ilgili banka hesaplarına ya da kredi kartlarına erişim sağlamasıyla gerçekleşir. Daha sonra bunu kendi çıkarları için kullanarak ya doğrudan hesaplarından para çekerler ya da başka tür finansal dolandırıcılıklar yaparlar. Yasal olarak, internet bankacılığı dolandırıcılığı, bir bankanın uygulaması veya web sitesi aracılığıyla gerçekleştirilen her türlü suç faaliyetini kapsar. Bu, paralarını yönetmek veya aktarmak için başka birinin hesaplarına yasa dışı olarak erişmeyi de içerir.
Modern bankacılığın son derece dijitalleşmiş yapısı, saldırganlara bu suçları işlemek için birçok farklı fırsat sunuyor. Bankaların dijital hizmetlerini güvence altına almak ve müşterilerinin hesaplarını korumak için giderek daha fazla adım atmalarına rağmen, bu saldırıların giderek daha karmaşık hale gelmesi, bu dolandırıcılıkların ne zaman yapıldığını tespit etmeyi ve bunları önlemeyi son derece zorlaştırıyor.
Banka dolandırıcılığı nasıl işliyor?
Siber suçlular, şüphelenmeyen kurbanları yanlışlıkla banka bilgilerini paylaşmaya ve çevrimiçi bankacılık dolandırıcılığı yapmaya ikna etmek için her zamankinden daha sofistike yöntemler kullanmaktadır. Genellikle bu saldırılar çok boyutludur ve çeşitli teknikler içerir, bu nedenle bunları tanımlamak zorlaşır. Bu nedenle, internet bankacılığı hizmetlerini kullanan herkesin bu saldırılara karşı tetikte olabilmeleri için bu saldırıları anlamaları çok önemlidir. İki ana internet bankacılığı dolandırıcılığı türü vardır: Hesap Devralma (ATO) ve Otomatik Transfer Sistemleri (ATS).
Hesap Devralmaları
ATO’lar, siber suçlunun çalıntı bilgilerle bir banka hesabını ele geçirdiği dijital bankacılık dolandırıcılığıdır. Bu saldırılar genellikle sosyal mühendislik tekniklerini veya zararlı yazılımları içerir ve en gelişmiş olanları her ikisini de kullanır. Aşağıda, siber suçluların internet bankacılığı dolandırıcılığı ve ATO’ları için kullandıkları en yaygın yöntemlerden bazıları yer almaktadır:
- Kimlik avı: Banka kimlik avı dolandırıcılığında, kimlik avcısı kurbanın yasal bankacılık kurumunu taklit eder ve giriş bilgilerini onaylamalarını isteyen bir e-posta gönderir. Normalde, e-postada bankanın gerçek sitesini taklit eden sahte bir web sitesine bağlantı vardır – giriş bilgileri buraya girildiğinde, kimlik avcısı bunları çalabilir. Bu nedenle bankalar düzenli olarak müşterilerine asla parola veya kişisel kimlik numarası (PIN) gibi hassas bilgiler istemeyeceklerini hatırlatmaktadır. Başarı şansını artırmak için, kimlik avı e-postası genellikle müşterinin bilgilerini onaylamak için tıklamaması halinde banka hesabının askıya alınacağını veya kilitleneceğini belirtir.
- Oltalama: Bu saldırılar kimlik avına benzer, ancak e-posta yerine telefonla gerçekleştirilir. Saldırgan bir telefon görüşmesinde kurbanın bankasını taklit eder ve hesap bilgilerini ve girişlerini telefonla paylaşmaları için onları kandırır. Bu, saldırgana hesaba tam erişim ve hesap üzerinde kontrol sağlar. Bazı durumlarda saldırgan, daha sonra internet bankacılığı dolandırıcılığı planlarında kullanabileceği belirli kişisel bilgileri elde etmeye çalışır veya kurbanın doğrudan kendilerine para transfer etmesini sağlar.
- Klavye kaydediciler: Bunlar, bilgisayar klavyesinin kullanımını izleyen özel bir zararlı yazılım türüdür-Trojanlar. Kullanıcının önceden belirlenmiş bir listede yer alan bir bankacılık web sitesine eriştiğini tespit ettiğinde, tuş vuruşlarını kaydederek banka hesabının oturum açma kimlik bilgilerini etkili bir şekilde çalar, böylece saldırgan daha sonra bu hesaba erişebilir ve ondan para çalabilir.
- Zararlı Yazılım: Siber suçlular ihtiyaç duydukları bilgileri çalmak için çeşitli zararlı yazılımlar kullanırlar. Bunlar genellikle banka e-postası dolandırıcılığı olarak başlar ve kurbanı, çoğu zaman bilgisi olmadan virüslü ekleri cihazlarına indirmeye zorlar. Zararlı yazılım daha sonra gerçek bankacılık oturumlarını taklit eder ve kurbanın bilgilerini girmesini sağlar, bu bilgiler daha sonra saldırgan tarafından dolandırıcılıklarını gerçekleştirmek için çalınır. İnternet bankacılığı dolandırıcılığında kullanılan en popüler zararlı yazılımlar arasında saldırganların bir cihazı uzaktan kontrol etmesine olanak tanıyan Uzaktan Erişim Truva Atları (RAT’lar), tarayıcı ile banka uygulaması arasındaki verileri ele geçiren Tarayıcıdaki Adam (MitB), bir web sitesi veya uygulama aracılığıyla hassas bilgileri de çalan yer paylaşımları ve OTP’ler için SMS mesajlarını izleyen SMS koklayıcılar yer almaktadır.
- Parolaları çalma: Bazı durumlarda, banka giriş dolandırıcılığı kaba kuvvet veya sözlük saldırıları yoluyla gerçekleştirilebilir. Bunlar doğru parolayı bulana kadar parolaları rastgele tahmin eder ve saldırgan daha sonra bağlantılı banka hesabına erişim sağlamak için kullanabilir.
- Wifi ağlarını hacklemek: Birçok internet bağlantısı siber suçlular tarafından hacklenmeye açıktır. Bu durum özellikle çok az güvenlik önlemi bulunan, güvenli olmayan halka açık Wi-Fi ağları için geçerlidir. Saldırganlar bu ağlara girerek, banka bilgileri de dahil olmak üzere iletilen her türlü bilgiyi çalabilirler.
- Sim değiştirme: Bu özel siber suç, kurbanın telefon numarasını çalmak ve saldırganın elindeki bir SIM’e taşımak için sosyal mühendislik tekniklerinin kullanılmasını içerir. Bu onlara söz konusu telefon numarasına bağlı her şeye erişim sağlar ve genellikle bir bankanın otantik çok faktörlü kimlik doğrulama sürecinin bir parçası olarak tek seferlik şifreler alarak banka hesaplarına erişmelerine olanak tanır.
Otomatik Transfer Sistemleri
Teknoloji ve siber güvenlik alanındaki gelişmeler, ATO’ların yürütülmesinin çok daha zor hale geldiği anlamına gelmektedir. Siber suçlular bunu aşmak ve internet bankacılığı dolandırıcılığı yapmaya devam etmek için, saldırıları verimli bir şekilde ve kimlik hırsızlığının tespit edilme riskini azaltarak gerçekleştirmek üzere yeni, otomatik teknikler geliştirdiler. Bunlar Otomatik Transfer Sistemleri (ATM’ler) olarak adlandırılır ve saldırganın banka giriş dolandırıcılığına güvenmesini gerektirmez. Bunun yerine, bu otomatik sistemler bir bilgisayar kullanıcısının faaliyetlerini izler. Kullanıcı banka hesabına giriş yaptığında, bu kötü amaçlı yazılım yasal siteye komut dosyası enjekte eder ve kullanıcının çok geç olana kadar fark etmediği para transferlerini başlatır. Bu, saldırganın kullanıcı bilgilerini toplama ve çok faktörlü kimlik doğrulama protokollerini aşma ihtiyacını ortadan kaldırır.
ATO ile ATS karşılaştırması
İki tür internet bankacılığı dolandırıcılığı farklı olsa da, her ikisinin de amacı aynıdır – para çalmak ve finansal dolandırıcılık yapmak – oldukça farklı çalışırlar.
- ATS saldırıları zararlı yazılımlar aracılığıyla otomatik olarak gerçekleştirilir. ATO dolandırıcılıkları, sosyal mühendislik kullandıkları için siber suçlular için biraz manuel çalışma gerektirir.
- ATS zararlı yazılımı dikkatli bir kalibrasyon gerektirir ve belirli bankacılık uygulamasına göre uyarlanmalıdır. Bu da bu saldırıları çok daha karmaşık hale getirirken tespit edilmelerini de zorlaştırmaktadır.
- Meşru bankacılık uygulamaları ve web siteleri içinde çalıştıkları için ATS saldırıları kullanıcıların oturum açma kimlik bilgilerini vermelerini bekler; bu da saldırıların bu bilgileri çalmasına veya çok faktörlü kimlik doğrulamalarını geçme konusunda endişelenmesine gerek olmadığı anlamına gelir.
Kimlik Hırsızlığı Anlatımı
Bankacılık kimlik hırsızlığı, siber suçlunun finansal dolandırıcılık yapmak için bir bireyin kimliğini çalmasını içerir. Saldırganlar isimler, doğum günleri ve sosyal güvenlik numaraları gibi kişisel bilgileri elde ederek çok çeşitli eylemler başlatabilirler. Banka hesabı kimlik hırsızlığı -ve daha geniş ölçekte kimlik hırsızlığı- bu saldırıların kurbanları üzerinde ciddi ve uzun süreli etkiler yaratabilir. Bunlardan bazıları şunları içerebilir:
- Mevcut banka hesaplarından para çalmak.
- Kurbanın adına yeni banka hesapları açmak, yeni kredi kartları almak veya yeni krediler çekmek.
- Sağlık hizmetleri, sosyal güvenlik ödemeleri ve işsizlik gibi Sosyal Güvenlik numaralarına bağlı sosyal yardımlara erişim.
- Kredi skorlarını mahvetmek.
- Vergi dolandırıcılığı yapmak veya vergi iadelerini çalmak.
- İpotek gibi banka kredilerinde temerrüde neden olmak.
- E-postalar ve sosyal medya profilleri de dahil olmak üzere herhangi bir çevrimiçi hesabı ele geçirmek ve zarar verici bir etki yaratmak için mağdurun kimliğine bürünmek.
- Mağdurun kimliğini kurtarmak ve adını temize çıkarmak için büyük miktarda zaman ve para harcamasını gerektirmek.
- Kurbanın kişisel bilgilerinin Dark Web’de kalmasını sağlamak.
- Önemli duygusal ve finansal strese neden olur.
İnternet bankacılığı dolandırıcılığının kişisel sonuçları nelerdir?
Ne yazık ki, banka hesabı kimlik hırsızlığı, bu saldırıların hedef aldığı kişi veya şirket için büyük sonuçlar doğurabilir. Elbette mali etki ciddi bir endişe kaynağıdır, ancak dikkate alınması gereken başka sonuçlar da vardır.
İnternet bankacılığı dolandırıcılığı, hem bireyler hem de kuruluşlar için yıkıcı olabilecek önemli mali sonuçlar doğurabilir. Hangi bilgilerin çalındığına bağlı olarak, saldırgan banka hesaplarını temizleyebilir, yeni hesapları kapatabilir ve kurabilir, kredi skorlarını bozabilir, vergi dolandırıcılığı yapabilir, emeklilik fonlarını çalabilir ve ipotekleri etkileyebilir. Bu saldırıların sonuçlarıyla uğraşırken, mağdurlar kendilerini örneğin yasal ücretler yoluyla daha da fazla mali kayba uğrarken bulabilirler.
Bankacılık kimlik hırsızlığı, dolandırıcılığın kurbanı olan kişilerin ruh sağlığını etkileyebilir. Bir kişi bir internet bankacılığı dolandırıcılığının kurbanı olduğunu fark ettiğinde, şok ve öfkeden korku ve çaresizliğe kadar bir dizi duygu devreye girebilir. Her şeyi yeniden bir araya getirmeye çalışırken önemli miktarda stres altına girebilirler ve genellikle bunun olmasına izin verdiği için birilerini suçlama ihtiyacı hissederler.
Online bankacılık dolandırıcılığını önlemek mümkün müdür?
Gerçekte, bankacılık kimlik avı ve diğer çevrimiçi dolandırıcılıklardan kaçınmak hiçbir zaman tamamen mümkün değildir. Elbette, bunların başarılı olma olasılığını azaltmak veya etkilerini hafifletmek için alınabilecek bazı önlemler vardır. İşte akılda tutulması gereken birkaç ipucu:
- Farklı banka hesaplarında her zaman benzersiz oturum açma kimlik bilgileri kullanın.
- Ek bir güvenlik katmanı için çok faktörlü veya biyometrik kimlik doğrulamayı etkinleştirin.
- E-postalardaki bağlantılara asla tıklamayın; adresi web tarayıcısına yazarak doğrudan bankanın yasal web sitesine gidin.
- Cihazlardaki bankacılık uygulamalarının orijinal olduğundan emin olun; bunları bankanın web sitesinden veya güvenilir uygulama mağazalarından indirin ve güncel tutun.
- Bankanın güvenlik ve gizlilik protokollerine aşina olun – örneğin, çoğu banka asla PIN istemeyeceklerini açıkça belirtir.
- Banka hesaplarına yalnızca WEP, WPA veya WPA2 ile güvence altına alınmış özel ev ağları gibi güvenli internet veya Wi-Fi bağlantıları üzerinden giriş yapın.
- Banka ve kredi kartı ekstrelerini düzenli olarak inceleyin ve şüpheli işlemleri derhal banka ile kontrol edin.
- Dijital bankacılık sistemlerine giriş yapmadan önce internet bağlantılarını güvenli hale getirmek için sanal özel ağlar (VPN’ler) kullanın.
- Cihazları antivirüs yazılımı ile koruyun ve bunların her zaman güncel olduğundan ve en son güvenlik yamalarını çalıştırdığından emin olun.
Bankacılık kimlik hırsızlığından kaçının
İnternet bankacılığı hırsızlığı giderek daha sofistike ve tespit edilmesi zor bir hal almaktadır. Ancak bu saldırılar, hedef alınan bireyler ve şirketler için önemli finansal, sosyal ve duygusal sonuçlar doğurabilir. İnternet bankacılığı dolandırıcılığının neye benzediğini anlamak ve dijital güvenlik özellikleri ile sağduyulu önlemleri uygulamak, siber suçluların hesap ele geçirme veya cihazlara ATS kötü amaçlı yazılım bulaştırma olasılığını en aza indirebilir.
kaspersky






 Erol TAŞDELEN
X'ten ulaşın: @Erol_Tasdelen34


 GÜNCEL3 yıl önce

 BANKA HABERLERİ3 yıl önce

 BANKA HABERLERİ5 yıl önce

 BANKA HABERLERİ5 yıl önce

 BANKA ANALİZLERİ4 yıl önce

 VİDEO Vitrini5 yıl önce