
BANKA HABERLERİ
Siber saldırılar nasıl önlenir

Siber suçlar tüm dünyada bireyler, kuruluşlar ve devletler için risk oluşturmaya devam etmektedir. Araştırmalar, 2020 yılına göre 2021 yılında kurumsal ağlara %50 daha fazla saldırı olduğunu gösterdi. Siber suçların neden olduğu mali kayıplar kadar işletmeler için itibar zedelenmesi ve azalan müşteri güveni gibi daha az somut maliyetler de bulunuyor. Siber güvenliğin sadece büyük kuruluşlarla ilgili olduğunu düşünmesi kolay olsa da, aslında bireyler ve tüm ölçeklerdeki işletmeler için hayati öneme sahibi bir konudur. Riskleri göz ardı edilemeyecek kadar çok sayıda siber tehdit bulunuyor.
Siber saldırı nedir?
Bir siber saldırı, siber suçluların bilgisayarları devre dışı bırakma, verileri çalma ya da güvenliği kırılmış bir bilgisayar sistemini kullanarak ilave saldırılar gerçekleştirme denemesidir. Siber saldırılar son yıllarda daha karmaşık hale geldi ve bunun bir sonucu olarak siber saldırı önleme her bir birey ve kuruluş için önemli hale geldi.
Siber suç, güvenlik açıklarından etkin şekilde yararlanmaya dayanır. Güvenlik ekiplerinin tüm olası giriş noktalarını koruması gerekirken siber saldırganların sadece tek bir zayıf nokta veya güvenlik açığı bulup bundan yararlanması yeterli olduğu için güvenlik ekipleri daha dezavantajlı bir konumdadır. Bu dengesizlik saldırganların lehinedir, bu da büyük kuruluşların bile siber suçluların ağlarına erişmelerini önlemek için zorlanabilecekleri anlamına gelir.
Siber suçlular internete bağlı bir cihazı silah, bir hedef ya da her ikisi olarak kullanabilir; bu da bireyler ve her ölçekteki işletmelerin risk altında olduğu anlamına gelir. Küçük ve orta ölçekli işletmeler, büyük şirketlere göre daha az hedef oluyor gibi görünseler de, bu işletmeler daha az karmaşık siber güvenlik önlemleri uygulama eğiliminde oldukları için büyük şirketlere göre daha fazla risk altında olabilirler. Küçük ve orta ölçekli işletmeler genellikle daha büyük kuruluşların üçüncü taraf tedarikçileridir; bu da tek bir parola hırsızının küçük bir işletmenin sistemlerine girmesi halinde bütün zincirin güvenliğinin tehlike altında olabileceği anlamına gelir.
Siber güvenlik saldırılarının türleri
Sık karşılaşılan siber güvenlik saldırıları şunlardır:
Kötü amaçlı yazılım
Kötü amaçlı yazılım, kullanıcının zararına ve saldırganın faydasına olacak şekilde cihazların açıklarından yararlanmak üzere tasarlanmış izinsiz giriş yapan programları ifade eden genel bir terimdir. Çeşitli kötü amaçlı yazılım türleri olmakla birlikte, bunların tamamı sadece kullanıcıları aldatmak için değil aynı zamanda güvenlik kontrollerini atlatmak üzere tasarlanmış teknikler kullanırlar, böylece izinsiz şekilde kendilerini bir sisteme ya da bir cihaza yükleyebilirler. Bazı sık karşılaşılan kötü amaçlı yazılım türleri şunlardır:
- Fidye yazılımları: bilgisayarınızı kilitleyerek eski durumuna getirilmesi için bir fidye talep edebilen şantaj amaçlı yazılımlardır.
- Truva atları: genellikle bir e-postada ya da ücretsiz indirilen bir dosyada ek olarak gizlenen ve ardından kullanıcının cihazına aktarılan bir kötü amaçlı yazılım türüdür. Truva atlarının, kimlik bilgileri, ödeme bilgileri ve daha fazlası dahil hassas kullanıcı verilerini toplama kabiliyeti vardır.
- Casus yazılım: saldırganın, başka bir bilgisayarın sabit diskinden verileri gizlice ileterek bu bilgisayarın faaliyetleri hakkında gizli bilgiler elde etmesini sağlayan yazılımdır. Casus yazılım ayrıca bir tuş kaydedici (keylogger) olarak da işlev görebilir ve hassas verilerin ekran görüntülerini alabilir.
Dağıtılmış Hizmet Engelleme (DDoS) saldırıları
Dağıtılmış hizmet engelleme (DDoS) saldırısı, bir sunucu, web sitesi veya başka bir ağ kaynağı gibi bir hedefe saldıran ve hedeflenen kaynağın kullanıcıları için hizmetin engellenmesine neden olan birden fazla güvenliği ihlal edilmiş bilgisayar sistemini içerir. Hedef sisteme gelen mesajların, bağlantı isteklerinin veya hatalı oluşturulan paketlerin çok büyük miktarda olması, sistemi yavaşlatmaya ya da çökmeye zorlar ve bu da meşru kullanıcı veya sistemlerin hizmetten yararlanmasını engeller.
Kimlik avı
Kimlik avı saldırısı, saldırganın kötü amaçlı bağlantıları ya da ekleri dağıtmak amacıyla banka, bilinen bir şirket veya kişi gibi saygın bir varlık yerine geçerek e-posta ya da başka iletişim biçimleriyle gerçekleştirdiği bir dolandırıcılık türüdür. Bu saldırı, durumdan şüphelenmeyen mağduru kandırarak parolalar, kredi kartı bilgileri, fikri mülkiyet gibi değerli bilgileri vermesini sağlamak için yapılır.
Hedef odaklı kimlik avı saldırıları, belirli bireylere ya da şirketlere yöneliktir, balina avı saldırıları ise özellikle bir kuruluştaki üst düzey yöneticileri hedef alan bir hedef odaklı kimlik avı saldırısıdır. Balina avı saldırısı türlerinden biri iş e-postası ele geçirilerek yapılır. Saldırgan, mali işlemleri onaylama yetkisi olan belirli çalışanları hedef alarak saldırganın kontrolündeki bir hesaba para aktarmaları için bu çalışanları dolandırır. FBI, iş e-postası hesaplarının ele geçirilmesinden kaynaklanan kaybın 2016 ile 2021 yılları arasında 43 milyar dolar olduğunu tahmin ediyor.
SQL aşılama saldırıları
Web sitelerinin çoğu veritabanına dayalı olarak çalışır ve bu yüzden SQL aşılama saldırılarına karşı savunmasızdır. Bir SQL sorgusu, veritabanında bazı eylemlerin gerçekleştirilmesi isteğidir. Dikkatle hazırlanmış kötü amaçlı istek veritabanında depolanan verileri oluşturabileceği, değiştirebileceği ya da silebileceği gibi fikri mülkiyet, müşterilerin kişisel bilgileri, yönetici kimlik bilgileri ya da özel ticari detaylar gibi verileri okuyabilir veya dışarı çıkarabilir.
Siteler arası komut dizisi (XSS) saldırıları
Siteler arası komut dizisi (XSS) saldırıları, güvenilmeyen bir kaynağın bir web uygulamasına kendi kodunu aşılamasına izin verilmesi ve bu kötü amaçlı kodun mağdurun tarayıcısına ulaştırılan dinamik içeriğe eklenmesiyle gerçekleşir. Bu eylem, saldırganın JavaScript, Java, Ajax, Flash ve HTML gibi çeşitli dillerde yazılmış kötü amaçlı komut dosyalarını başka bir kullanıcının tarayıcısında çalıştırmasını sağlar.
XSS, saldırganın oturum çerezlerini çalmasını sağlayarak saldırganın kullanıcı gibi davranmasını mümkün kılar, ancak kötü amaçlı yazılım yaymak, web sitelerinin içeriğini değiştirmek, sosyal ağlarda kargaşa yaratmak, kimlik bilgilerini avlamak ve sosyal mühendislik teknikleriyle birlikte daha fazla zarar verici saldırılar gerçekleştirmek için de kullanılabilir.
Botnet’ler
Botnet, siber suçlular tarafından uzaktan aşılanan ve kontrol edilen internete bağlı bir dizi bilgisayar ve cihazdan oluşur. Bunlar genellikle spam e-posta göndermek, tıklama dolandırıcılık kampanyalarına katılmak ve DDoS saldırıları için kötü amaçlı trafik oluşturmak için kullanılır. Bir botnet oluşturmanın amacı, mümkün olduğu kadar çok bağlı cihaza bulaşmak ve bu cihazların bilgi işlem güçlerini ve kaynaklarını kullanarak kötü amaçlı faaliyetleri otomatikleştirmek ve artırmaktır. Nesnelerin İnterneti’nin büyümesi sayesinde botnet tehditleri en hızlı büyüyen tehdit kategorilerinden biridir.
Siber saldırı sırasında yapılması gerekenler
Siber saldırı altındaki işletmelerin hızlı hareket etmesi önemlidir. Hedefler, saldırıyı durdurmak ve etkisini azaltmak olmalıdır:
Ekibinizi harekete geçirin
Yapılacak ilk iş, siber güvenlikten sorumlu personelinizi hareket geçirmektir. Bir saldırı durumunda nasıl davranacaklarına ilişkin eğitim almış olmaları tercih edilir.
Siber saldırının türünü belirleyin
Gerçekleşen saldırının türünü bilmek, dikkatinizi odaklayacağınız yeri ve saldırıyı en iyi nasıl kontrol altına alacağınızı ve bundan nasıl kurtulacağınızı bilmenizi sağlar. Saldırının türünü belirlemek kadar saldırının olası kaynağının, saldırının kapsamının ve olası etkisinin anlaşılması da önemlidir.
Güvenlik ihlalini kontrol altına alın
Saldırganların sisteminize girebileceği tüm erişimleri tespit etmek ve kapatmak kritik öneme sahiptir. Herhangi bir siber saldırı türünde hemen yapmanız gerekenler:
- Etkilenen ağın internet bağlantısını kesin
- Ağa tüm uzaktan erişimi devre dışı bırakın
- Ağ trafiğini yeniden yönlendirin
- Güvenlik açığına neden olabilecek tüm parolaları değiştirin
Burada amaç, saldırganların sisteminize erişimini önlemek olmalıdır. Ardından sistemi daha güvenli çalışma koşuluna geri döndürmek için çalışabilirsiniz.
Hasarı değerlendirin ve onarın
Saldırı kontrol altına alındıktan sonra kritik öneme sahip herhangi bir iş biriminde güvenlik ihlali olup olmadığını, güvenlik ihlalinden hangi verilerin etkilenmiş olabileceğini, hangi sistemlere erişildiğini ve herhangi bir yetkisiz girişi noktasının kalıp kalmadığını belirlemeniz gerekir. Güvenlik ihlaline uğramış verilerin yedek kopyalardan geri yüklenmesi, sistemlerin yeniden yüklenmesi ve herhangi bir hasarlı donanımın değiştirilmesi ya da onarılması gerekebilir.
Saldırıyı bildirin
Saldırıyı yetkili makamlara bildirmeniz gerekebilir; bu da yargı yetki bölgesine göre değişiklik gösterir. İşletmenizin siber sorumluluk sigortası varsa bir sonraki adımda yapmanız gerekenlerle ilgili tavsiye için sigorta hizmet aldığınız şirketle iletişime geçin.
Müşterilerle iletişime geçin
Saldırının özellikle herhangi bir müşteri verisini etkilemiş olması durumunda müşterileri bilgilendirmeniz gerekebilir. Saldırının boyutuna ve işletmenizin faaliyet türüne göre bir basın duyurusu yayınlamanız gerekebilir. Kamuoyu güvenini sürdürebilmek için saldırı hakkında dürüst ve şeffaf olmanız gerekir.
Olanlardan ders alın
Saldırı sonrasında gelecekteki saldırı riskini en aza indirmek için bir soruşturma gerçekleştirmeniz ve sistem ve prosedürlerinizi nasıl değiştirmeniz gerektiğini belirlemeniz önemlidir. Bu olayı şirketinizin siber güvenliği konusunda daha akıllıca davranmak için kullanın.
Siber saldırıları önleme
O halde kuruluşunuzu siber suçlara karşı nasıl korursunuz? Siber saldırılara karşı en iyi savunma yollarından bazıları şunlardır:
Personeli siber güvenlik konusunda eğitin
Tüm işletmelerde personelin siber güvenliğin öneminin farkında olmasını sağlamak kritik öneme sahiptir. Düzenli olarak güncel siber güvenli eğitimi verin, böylece kullanıcılar şunları yapması gerektiğini bilir:
- Tıklamadan önce bağlantıları kontrol etmek.
- Gelen e-postalardaki e-posta adreslerini kontrol etmek.
- Hassas bilgileri göndermeden önce etraflıca düşünmek. Bir istek garip görünüyorsa muhtemelen öyledir. Emin olmadığınız bir istek konusunda bir şey yapmadan önce söz konusu kişiyi telefonla arayıp durumu kontrol edin.
Kullanıcı eğitimi ve farkındalığı, sosyal mühendislik denemelerinin başarılı olma ihtimalini azaltacaktır.
Verileri şifreleyin ve yedekleyin
Şirketler genellikle kişisel olarak tanımlayıcı bilgileri toplar ve saklar. Bu bilgiler, siber suçlular tarafından ele geçirilebilir ve kimlik bilgilerini çalmak ve dolayısıyla şirket verilerini daha fazla tehlikeye atmak üzere kullanılabilir. Bir siber saldırı durumunda ciddi kesinti süresi, veri kaybı ve mali kayıpları önlemek için verilerinizin yedeklenmiş olması önemlidir. Fidye yazılımı saldırır ve ciddi zarar verirse sağlam güvenlik önemleriniz olsa bile, yedekleme yazılımınızın kendisi saldırıya uğrayabilir ve bu da yedek dosyalarınızı bozabilir. Müşteri ve çalışan bilgileri de dahil olmak üzere tüm hassas verileri şifrelediğinizden emin olun.
Düzenli denetimler gerçekleştirin
Siber saldırı riskini tamamen ortadan kaldıramasanız da, siber saldırılara karşı korumanızı düzenli olarak gözden geçirmek için önlemler alabilirsiniz. İşletmenizin tamamen güvende olmasını sağlamak için siber güvenlik politikalarınızı gözden geçirin ve yazılımları, sistemleri ve sunucuları düzenli olarak kontrol edin. Kurtarma işleminin işletmenizde nasıl çalışacağını görmek için yedeklenmiş dosyalara erişin ve bunları indirin. Olası güvenlik açıklarını tespit edin, bunların üstesinden gelecek yöntemler geliştirin ve yedeklenmiş dosyaların herhangi bir şekilde bozuk olup olmadıklarını teyit edin. Siber suçluların verilerinizi çalmak ya da yok etmek üzere güvenlik açıklarından faydalanmaları riskini azaltmak için kullanılmayan yazılımları kaldırın.
Şirket içi veri ihlalleri konusunda dikkatli olun
Şirket içi güvenlik ihlalleri daha yaygın hale geldikçe herkesin kullanabileceği kapsamlı bir veri kullanım politikası oluşturun. Erişim kısıtlamaları oluşturun. Örneğin, kontrol edilmeyen cihazlar taşıyan serbest çalışan yüklenicilerini tam erişim prosedürü olmadan kuruluşunuza almanın getireceği riskleri düşünün ve bu sorunu çözmek için adımlar atın.
Yönetici haklarını kısıtlayın
Yönetici haklarını belirli sayıdaki personelle kısıtlayarak ve çalışandan çalışana güvenlik sağlayan bir sistem kurarak saldırıya uğrama riskini en aza indirin. Kullanıcı erişim kontrolü normal kullanıcıların yürütme izinlerini sınırlandırılmak ve gerekli görevleri yerine getirmek için ihtiyaç duyulan en az ayrıcalık prensibinin zorunlu kılınması anlamına gelir. İşletmeler için risklerden biri de çalışanların işletmeye ait cihazlara sisteminizde güvenlik ihlaline neden olabilecek yazılımlar yüklemesidir. Personelin program yüklemesini veya ağınızdaki belirli verilere erişmesini önlemek bile güvenliğiniz için faydalıdır.
Bir güvenlik duvarı yükleyin
Ağınızı bir güvenlik duvarının arkasına yerleştirmek siber saldırıya karşı kendinizi savunmanın en etkili yöntemlerinden biridir. Güvenlik duvarı sistemi, ağınızda ya da sistemlerinizde gerçekleştirilecek kaba kuvvet saldırılarını herhangi bir zarar görmeden önce engellemenize yardımcı olur.
Yazılımları, cihazları ve işletim sistemlerini güncel tutun
Siber saldırılar çoğunlukla sistemlerin ve yazılımların güncel olmaması nedeniyle gerçekleşir ve bu durum zayıflık oluşturur. Bilgisayar korsanları, ağınıza erişim sağlamak için bu zayıflıklardan faydalanır. Bu durumun üstesinden gelebilmek için bazı işletmeler, tüm yazılım ve sistem güncellemelerini yöneterek sisteminizin sağlam ve güncel tutulmasını sağlayan bir yama yönetim sistemine yatırım yapar.
En iyi uygulama parola politikasının uygulanmasını sağlayın
Uygun bir parola politikasının olmasını ve uygulanmasını sağlayın. Makul ve zorunlu uygulanan bir parola politikası, kullanıcıların kolayca tahmin edilebilecek parolalar seçmesini önler ve belirli sayıda başarısız denemeden sonra hesapları kilitlemesi gerekir. Çalışanlar harfler, özel karakterler ve rakamlar kullanarak güçlü parolalar oluşturmalıdır. Ayrıca cihazlarına yetkisiz erişimi önlemek için çok faktörlü kimlik doğrulamayı da etkinleştirmeleri gerekir. Şirketler, ilave sistem güvenliği sağlamak için parolalar yerine cümle şeklinde parolalar kullanmayı da tercih edebilir. Aynı parolaların ya da cümle şeklindeki parolaların şirket genelinde kullanılmaması ve Wi-Fi ağınız için güvenli bir parola belirlenmesi önemlidir.
Uç nokta koruması sağlayın
Uç nokta güvenliği masaüstü bilgisayarlar, dizüstü bilgisayarlar, cep telefonları, ve tabletler gibi cihazları kötü amaçlı tehditlere ve siber saldırılara karşı koruma işlemidir. Uç nokta güvenliği yazılımı, çalışanların ağ üzerinde ya da bulutta iş amaçlı kullandığı cihazları siber tehditlere karşı işletmelerin koruyabilmesini sağlar. Uç nokta güvenliği ve uç nokta koruması hakkında daha fazla bilgiyi buradan okuyabilirsiniz.
Siber saldırılar hakkında SSS
Güvenlik duvarları siber saldırıları önler mi?
Güvenlik duvarları ve proxy sunucuları güvenli olmayan ya da gereksiz hizmetleri engelleyebilir ve aynı zamanda bilinen kötü web sitelerin listesini de tutabilir. Bir web sitesi itibar hizmetine abone olarak ilave koruma sağlayabilirsiniz.
Siber saldırıları önlemek niçin önemlidir?
Başarılı bir siber saldırı, önemli miktarda veri kaybına ve patent, çalışan ve müşteri bilgilerinin çalınmasına neden olabilir. Bilgisayar korsanları, işletme faaliyetlerini kesintiye uğratmak için kötü amaçlı yazılımlar, botnet’ler, dağıtılmış hizmet engelleme (DDoS) saldırıları gibi dijital silahları kullanabilir ve bunların bulaştığı sistemlerin tekrar sorunsuz şekilde çalışmasını sağlamak zor olabilir.
Bir siber saldırı sonrasında geri kurtarma işlemi önemli miktarda zaman, para ve çaba gerektirir ve sorunu çözmek için yetkili makamlarla birlikte çalışmanız ve gelecekteki tehditleri önlemek için yeni sistemler kurmanız gerekebilir. İşletmeler, müşteri verilerini kaybederse ya da bir güvenlik ihlali hakkında müşterilerini uyarmazsa itibarları zedelenir. Saldırıya uğramanız halinde faaliyetleri için işletmenize güvenen şirketler de etkilenecektir.
Küçük işletmeler siber saldırıları nasıl önleyebilir?
İşletmenizi siber saldırılara karşı korumak için atabileceğiniz bazı adımlar şunlardır: çalışanlarınızı söz konusu riskler ve bunların azaltılması konusunda eğitmek, hassas olan (ve hassas olmayan) verilerin neler olduğunu anlamak, donanımlarınızı güvence altına almak, güvenlik duvarları gibi doğru platformlara sahip olduğunuzdan emin olmak ve personel ve üçüncü tarafların BT ekipmanlarına, sistemlerine ve bilgilere erişimlerini minimum gerekli seviyeyle kısıtlamak.
kaspersky

BANKA HABERLERİ
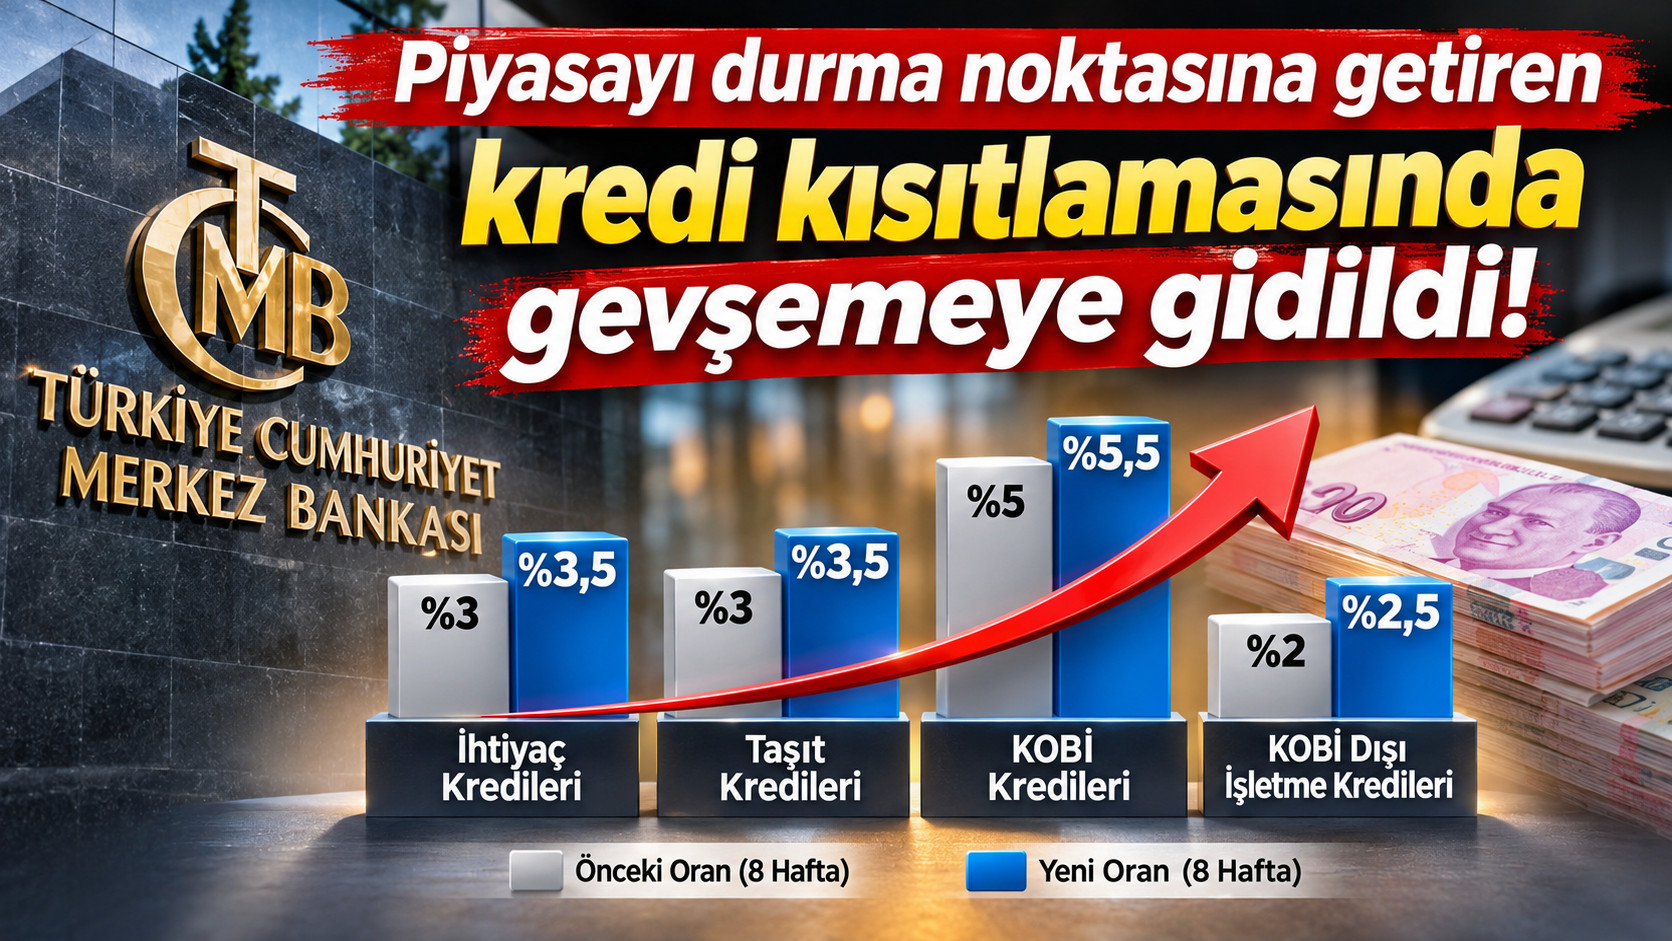
TCMB kredi frenini gevşetti
TCMB kredi frenini gevşetti: Piyasayı daraltan kredi kısıtlamalarında geri adım!
BANKA HABERLERİ
Yapı Kredi’den 933 milyon dolarlık sendikasyon kredisi
Yapı Kredi, 18 ülkeden 40 finansal kuruluşun katılımıyla, 367 ve 734 gün vadeli dört ayrı dilimden oluşan yaklaşık 933 milyon dolarlık sendikasyon kredisi anlaşması imzaladı.
BANKA HABERLERİ
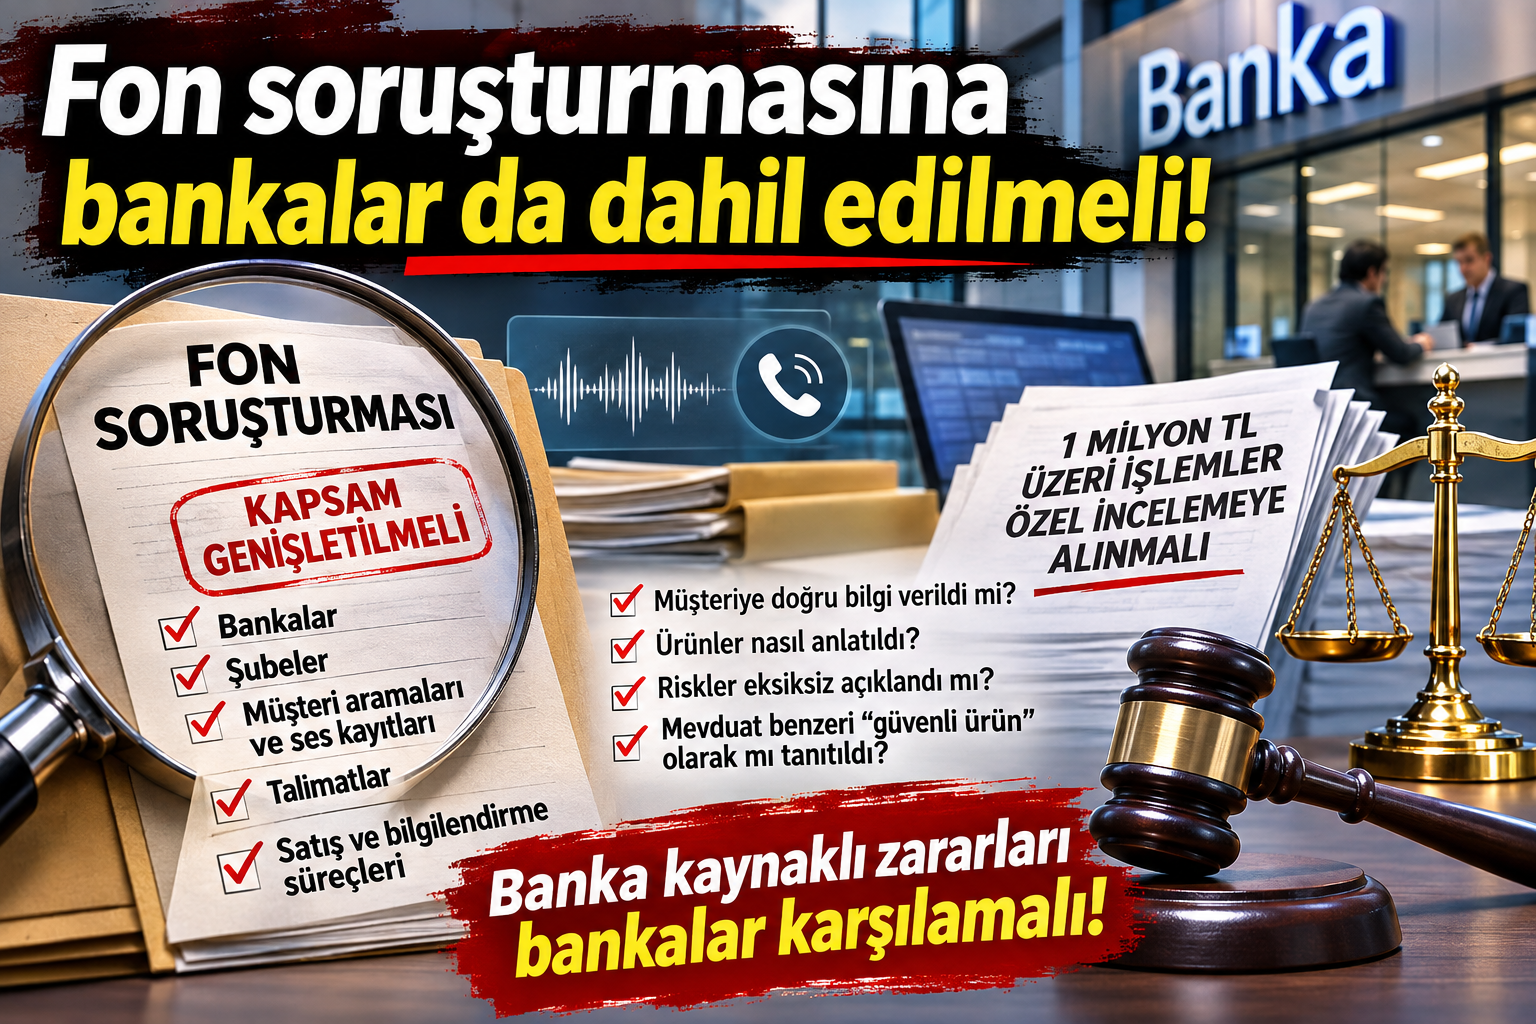
Fon soruşturmasına bankalar da dahil edilmeli!
Fon soruşturmasına bankalar da dahil edilmeli! Yatırımcı zararlarının sorumlusu kim?




 Erol TAŞDELEN
X'ten ulaşın: @Erol_Tasdelen34

- Yılmaz: Ara ödemeleri bir ila iki hafta içinde tamamlamayı planlıyoruz 14/11/2026
- Resmi Gazete'de bugün (15.11.2026) 14/11/2026
- İran: ABD halkımızı aç bırakmakla tehdit ediyor 14/11/2026
- Türkiye'nin en büyük kuantum bilgisayarı TÜBİTAK bünyesinde kuruluyor 14/11/2026
- Putin, Trump ve Şi 19 Kasım'da bir araya gelecek 14/11/2026
- COP31'de ikinci hafta görüşmelerine temel oluşturabilecek taslak metin hazırlanıyor 14/11/2026
- Spot piyasada elektrik ve doğalgaz fiyatları 14/11/2026
- Çin'de yuan cinsinden kredi hacmi yüzde 4,7 arttı 14/11/2026
- Sözleşmeli personel çalıştırma esasları yeniden düzenlendi 14/11/2026
- BM/Simon Stiell: COP31 müzakerelerinde ilerleme var, taktiksel gecikmelerden kaçınılmalı 14/11/2026
-

 GÜNCEL4 yıl önce
Zara Ve Mango’ya Üretim Yapın Tekstil Devi Konkordato Talep Etti
-

 BANKA HABERLERİ3 yıl önce
TCMB Başkanı için ismi geçen GAYE ERKAN First Republic Bank’tan ayrılma süreci
-

 BANKA HABERLERİ5 yıl önce
AKBANK çöktü : Dijital Bankacılık sorumlusu GMY CİVELEK ortada yok!
-

 BANKA HABERLERİ6 yıl önce
HSBC terbiyesizliği : “Sabancı alana “AKBANK bedava”
-

 BANKA ANALİZLERİ4 yıl önce
YILIN İLK YARISINDA İŞBANK RAKİPSİZ LİDER AKBANK SONUNCU SIRADAN KURTULAMIYOR
-

 VİDEO Vitrini5 yıl önce
Gelişmekte olan ülkeler neden gelişmiş ülkelerden daha az borçlu