“Tanımlı cihaz” savunması bankayı kurtarmadı: Akbank müşterisinin 158 bin TL’lik zararı bankaya kaldı
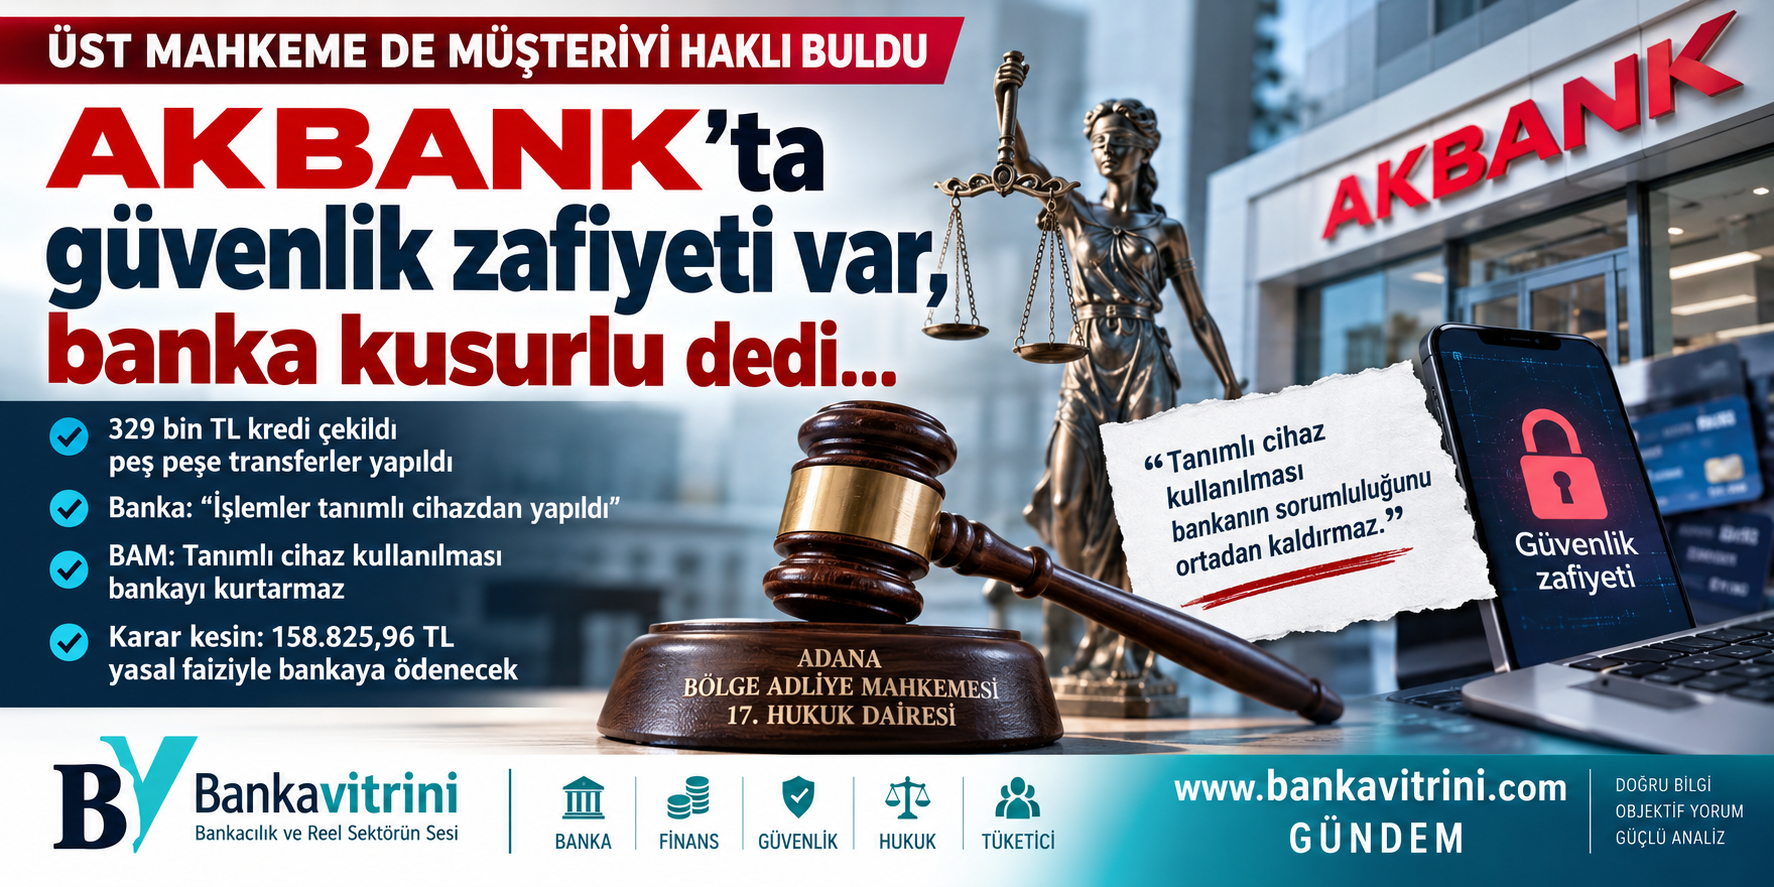
Daha önce de haberleştirdiğimiz; Akbank müşterisinin hesabından bilgisi ve rızası dışında kredi kullanılması ve para transferleri yapılması üzerine açılan davada banka bir kez daha kaybetti. AKBANK’ın Üst Mahkemeye yaptığı itiraz mahkeme tarafından reddedildi!
Mersin 1. Tüketici Mahkemesi’nin müşteriyi haklı bularak Akbank’ın 158.825,96 TL’yi yasal faiziyle birlikte ödemesine karar vermesinin ardından banka kararı istinafa taşıdı.
Ancak Adana Bölge Adliye Mahkemesi 17. Hukuk Dairesi, Akbank’ın istinaf başvurusunu esastan reddetti. 10 Eylül 2026 tarihli karar, HMK 362/1-a kapsamında kesin olarak verildi.
329 bin TL kredi çekildi, peş peşe transferler yapıldı
Dava dosyasına göre olay 4 Mayıs 2024 tarihinde meydana geldi.
Müşterinin hesabından bilgisi ve rızası dışında 329.300 TL kredi kullanıldı. Ardından farklı işlemlerle üçüncü kişilerin hesaplarına para transferleri gerçekleştirildi.
Dosyadaki hesaplamaya göre müşterinin gerçek zararı 158.825,96 TL olarak belirlendi. İlk derece mahkemesi bu tutarın dava tarihinden itibaren yasal faiziyle birlikte Akbank’tan tahsiline karar verdi.
Banka: “İşlemler müşterinin güvenli cihazından yapıldı”
Akbank savunmasında işlemlerin müşterinin tanımlı ve güvenli cihazından gerçekleştirildiğini, iki faktörlü doğrulama ve MSISDN doğrulamasının bulunduğunu belirtti.
Banka ayrıca müşterinin şifre güvenliğini sağlayamadığını ve telefona bulaşan zararlı yazılımların üçüncü kişilerin erişimine neden olmuş olabileceğini savundu.
Ancak BAM bu savunmayı zararın bankaya ait sorumluluğu ortadan kaldıran yeterli bir gerekçe olarak kabul etmedi.
Mahkemenin kritik tespiti: Güvenli cihaz kullanılması bankayı kurtarmıyor
Kararın en dikkat çekici bölümlerinden biri, işlemlerin müşterinin tanımlı güvenli cihazından gerçekleştirilmiş olmasına rağmen bankanın güvenlik yükümlülüğünün ortadan kalkmadığının açıkça belirtilmesi.
Bilirkişi incelemesinde;
- 15.000 TL para transferi,
- 329.300 TL kredi kullanımı,
- ardından 37.500 TL ve 95.000 TL tutarında transferler
olmak üzere işlemlerin kısa süre içerisinde art arda gerçekleştirildiği belirlendi.
Mahkemeye göre bu hareketlilik, müşterinin olağan hesap hareketleriyle uyumlu olduğunun banka tarafından ortaya konulamadığı için olağan dışı finansal hareketlilik ve dolandırıcılık riski taşıyordu.
“Alarm üretmesi gerekiyordu”
Kararın merkezindeki değerlendirme ise bankanın güvenlik sistemine ilişkin.
Bilirkişi heyeti, söz konusu işlemlerin dolandırıcılık örüntüsüyle uyumlu olduğunu ve bankanın güvenlik sistemlerinde alarm üretmesi gerektiğini belirledi.
Buna rağmen işlemlerin müşterinin bilgisi ve rızası dahilinde olduğunun yeterince doğrulanmadan gerçekleştirildiği ve bankanın gerekli güvenlik önlemlerini almadığı sonucuna varıldı.
Raporda açıkça “bankanın güvenlik sürecinde zafiyet bulunduğu” kanaatine yer verildi.
BAM: Banka sadece sistemi kurmakla sorumluluktan kurtulamaz
Adana BAM 17. Hukuk Dairesi kararında bankaların “güven kurumu” niteliğine dikkat çekildi.
Kararda, internet bankacılığı hizmetini sunan bankanın, gelişen dolandırıcılık yöntemlerine karşı gerekli güvenlik altyapısını oluşturması, sistemi güncel tutması ve usulsüz işlemler ortaya çıktığında gerekli önlemleri alması gerektiği vurgulandı.
Daha da önemlisi mahkeme, müşterinin internet bankacılığını kullanmasının bankanın mevduatı koruma yükümlülüğünü ortadan kaldırmayacağını belirtti.
Müşterinin de sorumluluğu var ama…
Karar, internet bankacılığı dolandırıcılıklarında bütün sorumluluğu otomatik olarak bankaya yükleyen bir yaklaşım da ortaya koymuyor.
BAM kararında müşterilerin de şifrelerini ve kişisel bilgilerini korumak, bilgisayar ve telefonlarını sanal saldırılara karşı korumak ve gerekli dikkat ve özeni göstermek zorunda oldukları belirtiliyor.
Ancak somut olayda müşterinin kişisel bilgilerini üçüncü kişilerle paylaştığına ilişkin delil bulunmadığı vurgulandı.
Kararda; “…davacının önceki hesap hareketleri içerisinde dava konusu işlemlerle benzer nitelikte ve tutarda işlemler bulunduğuna ilişkin finansal kayıtların da sunulmadığı, bu haliyle işlemlerin bankanın güvenlik mekanizmaları bakımından dikkat ve kontrol gerektiren mahiyette olduğu, işlemlerin tanımlı güvenli cihaz kullanılarak gerçekleştirilmiş olmasının ise bankanın gerekli güvenlik tedbirlerini alma yükümlülüğünü ortadan kaldırmayacağı, tüm bu nedenlerle ortaya çıkan zarardan davalı bankanın sorumlu olduğu, ilk derece mahkemesince aynı yönde kanaat içeren bilirkişi heyet raporu doğrultusunda davanın kabulüne yönelik verilen kararın usul ve esas bakımından hukuka uygun olduğu anlaşıldığından davalı vekilinin istinaf isteminin reddine karar verilmiştir…” cümlesi yer alması mahkemenin bundan sonraki benzer davalarda da bakış açısını ortaya koydu.
Bankanın istinaf başvurusu reddedildi
Adana BAM 17. Hukuk Dairesi, ilk derece mahkemesinin kararının usul ve esas yönünden hukuka uygun olduğu sonucuna vardı.
Banka tarafından yapılan istinaf başvurusu HMK 353/1-b.1 maddesi gereğince esastan reddedildi.
Daire ayrıca kararın kesin olduğuna hükmetti.
Bankacılık sektörü açısından önemli bir emsal tartışması
Kararın önemli tarafı yalnızca 158 bin TL’lik zararın müşteriye ödenmesi değil.
Mahkeme, bankaların elektronik bankacılık sistemlerinde yalnızca “şifre doğru mu, cihaz tanımlı mı?” kontrolü yapmasının her durumda yeterli olmayabileceğine işaret ediyor.
Çünkü somut olayda işlemler müşterinin tanımlı cihazından yapılmış olsa bile; işlem tutarı + işlem sırası + müşterinin geçmiş işlem davranışı + kredi kullanımı + hemen ardından üçüncü kişilere transfer birlikte değerlendirildiğinde bankanın güvenlik sisteminin şüpheli hareketliliği yakalaması gerektiği kabul edildi.
Bu yaklaşım, özellikle son yıllarda artan mobil bankacılık dolandırıcılıklarında “İşlem müşterinin telefonundan yapılmış, dolayısıyla banka sorumlu değildir” şeklindeki savunmaların tek başına yeterli olmayabileceğini gösteriyor.
Kısacası;
Müşterinin telefonu kullanılmış olabilir.
Tanımlı cihaz kullanılmış olabilir.
Ancak banka, işlemlerin müşterinin olağan finansal davranışıyla uyumlu olup olmadığını ve dolandırıcılık riski taşıyıp taşımadığını da değerlendirmek zorunda.
Bu dosyada mahkemenin vardığı sonuç ise net: Akbank’ın güvenlik sürecinde zafiyet bulundu ve ortaya çıkan 158.825,96 TL’lik zarardan banka sorumlu tutuldu.
Karar 10 Eylül 2026 tarihinde kesin olarak verildi.
Erol TAŞDELEN – Ekonomist, Bankacı Bilirkişisi Sc: 48413
bankavitrini.com
******************
Dolandırılan müşteri davayı kazandı. Ödeme yapmayan AKBANK’ı İcraya verdi
Dolandırıcılık davasında Mahkeme kararı: Banka sorumlu, para iade
Dolandırıcılık Davasında Şok Rapor: Banka Kusurlu!









 Erol TAŞDELEN
X'ten ulaşın: @Erol_Tasdelen34

 GÜNCEL3 yıl önce
 BANKA HABERLERİ3 yıl önce
 BANKA HABERLERİ5 yıl önce
 BANKA HABERLERİ6 yıl önce
 BANKA ANALİZLERİ4 yıl önce
 VİDEO Vitrini5 yıl önce